

「プロダクトキーが不正コピー」と不安煽るフィッシングが再び
マイクロソフトを装い、Officeのプロダクトキーが不正にコピーされていると利用者の不安を煽り、偽サイトで個人情報やクレジットカードをだましとるフィッシング攻撃が再度発生している。
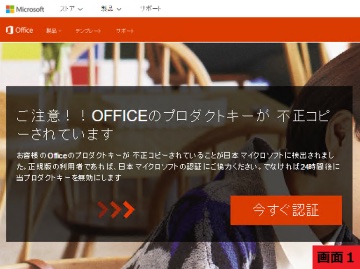
誘導先のフィッシングサイト(画像:フィ対協)
「プロダクトキーが不正コピーされている」などとだまし、検証作業などと称してフィッシングサイトへ誘導するマイクロソフトを偽装したフィッシング攻撃は、1月に攻撃が確認されて以来、断続的に発生している。
Officeが使えなくなるように見せかけ、不安を煽るのが特徴で、誘導先の偽サイトでは、アカウント情報やPINコードのほか、ページの遷移を経てさらに住所や電話番号、クレジットカード情報などをだまし取ろうとする。
あらたに偽サイトのURL2件が確認され、3月17日の時点で稼働中であることから、フィッシング対策協議会が注意喚起を実施しており、類似した攻撃を確認した場合は情報を提供してほしいと呼びかけている。
(Security NEXT - 2017/03/17 )
 ツイート
関連リンク
PR
関連記事
2026年3Qのセキュ相談、12.1%減 - 「不正ログイン」は高水準
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少


