

一太郎シリーズに深刻な脆弱性 - 修正用のアップデートが公開
ジャストシステムは、同社の人気ワープロソフト「一太郎シリーズ」に任意のコードが実行される脆弱性が見つかったことを明らかにした。脆弱性を修正するアップデートモジュールの提供を開始している。
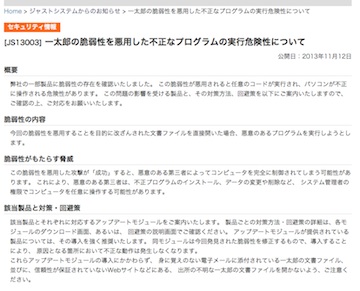
脆弱性についてアナウンスを開始したジャストシステム
同社によれば、細工を施されたファイルを開くなど脆弱性「CVE-2013-5990」が悪用された場合、悪意あるプログラムが実行されるなど端末の制御を奪われる可能性があるという。
影響を受けるのは、同シリーズの「一太郎2006」以降で、ガバメント版や体験版、ポータブル版、ビューアなどについても脆弱性が存在する。同社では、関連製品向けに脆弱性を修正するためのアップデートモジュールを用意。ウェブサイトで提供している。
(Security NEXT - 2013/11/12 )
 ツイート
PR
関連記事
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ
HPEの無線LAN向けOSに多数の脆弱性 - クリティカルが33件
侵入検知エンジン「Snort 3」に複数の脆弱性 - Cisco製品にも影響
Ciscoのビデオ会議製品に深刻な脆弱性 - 修正版が公開
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測


