

「phpMyAdmin」に複数の脆弱性 - 組み合わせで任意のコード実行が可能に
NTTデータ先端技術は、「MySQL」の管理ツール「phpMyAdmin」に判明した2種類の脆弱性により、任意のPHPコードが実行されるおそれがあるとして、検証レポートを公開した。
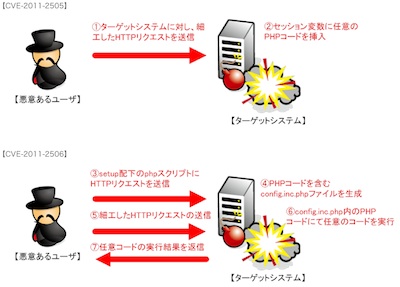
脆弱性が悪用される流れ(図:NTTデータ先端技術)
セッション処理における脆弱性「CVE-2011-2505」と、変数処理の脆弱性「CVE-2011-2506」が判明したもの。
「CVE-2011-2505」が存在するため、細工したHTTPリクエストにより、セッション変数内へPHPコードを格納することが可能だという。
さらに変数処理の不具合「CVE-2011-2506」により、コンフィグ作成生成用スクリプトを利用して、変数内に格納されたPHPコードを含むファイルをサーバ内に出力できるため、ウェブサーバの実行権限で任意のPHPコードが実行可能となる。
同社では、検証システムを用意。サーバ内部のデータをブラウザ経由で確認できたほか、任意のコードをサーバ内に設置し、実行できることを確認した。
すでに脆弱性が修正された「phpMyAdmin 3.3.10.2」「同3.4.3.1」が公開されており、同社では旧バージョンを利用しているユーザーへアップデートを呼びかけている。
(Security NEXT - 2011/08/01 )
 ツイート
PR
関連記事
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新


