

12月は悪用確認された脆弱性16件に注意喚起 - 米当局
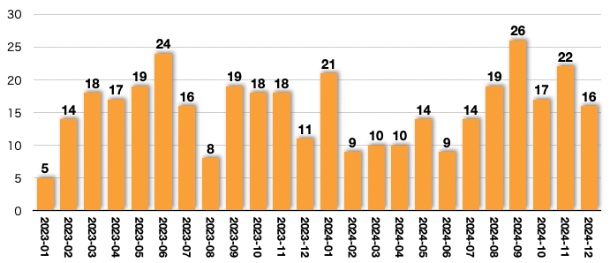
米サイバーセキュリティインフラストラクチャセキュリティ庁(CISA)は、2024年12月の1カ月間を通じて脆弱性16件が悪用されているとして注意喚起を行った。
「悪用が確認された脆弱性カタログ(KEV)」へ脆弱性16件をあらたに登録し、行政機関へ対応を促すとともに広く注意を呼びかけたもの。
10件については、2024年にCVE番号が採番された脆弱性で、Windowsに関する2件の脆弱性「CVE-2024-35250」「CVE-2024-49138」のほか、「Adobe ColdFusion」におけるアクセス不備の脆弱性「CVE-2024-20767」が追加された。
Zyxel製ファイアウォールに判明した「CVE-2024-11667」をはじめ、Cleoの複数製品に関する「CVE-2024-50623」「CVE-2024-55956」、CyberPanelの「CVE-2024-51378」の4件については、ランサムウェアの攻撃キャンペーンへ悪用されていることが判明している。
また16件のうち6件については、2023年以前にCVE番号が採番された脆弱性だった。ノースグリッド製オンラインストレージ構築パッケージソフトウェア「Proself」に判明した「CVE-2023-45727」など、国内では1年以上前に注意喚起が行われていた脆弱性なども含まれる。

(Security NEXT - 2025/01/06 )
 ツイート
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


