

問題の難易度のみに依存しない「kCAPTCHA」を開発 - KDDI
KDDIとKDDI総合研究所は、生成AIを活用したログイン認証技術「kCAPTCHA」を開発した。同社サービス「au ID」のログイン認証時に活用を開始している。
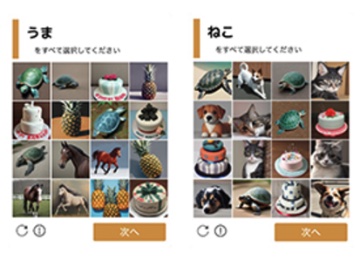
「kCAPTCHA」の認証画面イメージ(画像:KDDI総研)
「kCAPTCHA」は、ログイン時に問題を出題して回答時の挙動をもとに、ボットプログラムなど人以外のログイン操作を検知し、アクセスを制限する技術。
AIなど活用した機械アクセス技術の高度化を受けて、視認性の低い画像を表示することで対抗するケースが多かったが、正規の利用者における負担も増加していた。
今回開発した技術では、問題の難易度のみに依存せず、問題を解く過程で行われる動作を検知することで、機械攻撃への検知精度を向上させた。
あわせて動的なフィンガープリント情報やワンタイムプログラムを活用するなど、ボットの検知プログラムを高度化させたことで、従来は困難だった攻撃手法にも対応できるとしている。

(Security NEXT - 2024/11/28 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


