

IoT製品のセキュ評価制度「JC-STAR」 - 4レベルで認証、取消もあり
情報処理推進機構(IPA)は、IoT製品のセキュリティ機能を可視化する「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」を2024年9月30日に発表した。2025年3月より「レベル1」の申請受付を開始する予定。
JC-STARのロゴ
「JC-STAR(Labeling Scheme based on Japan Cyber-Security Technical Assessment Requirements)」は、「インターネットプロトコル(IP)」により通信が行えるIoT製品を対象とし、適合基準に基づいて製品が必要なセキュリティ要件を満たしているかを評価する制度。同機構が適合製品に対して認証し、ラベルを付与する。
2024年8月に経済産業省が公表した「IoT製品に対するセキュリティ適合性評価制度構築方針」に基づき策定されており、「ETSI EN 303 645」や「NISTIR 8425」などの国内外の規格との調和も図ったという。
調達者や消費者が製品のセキュリティ機能を容易に確認できることを目指しており、適合製品には二次元コードが記載されたラベルを発行。詳細なセキュリティ情報や問い合わせ先などを参照できる。
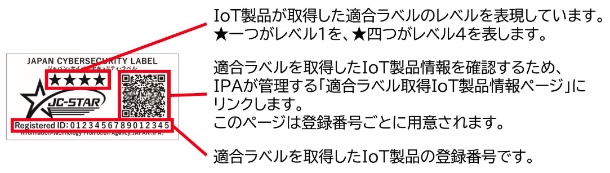
二次元コードが記載されたラベル(画像:IPA)

(Security NEXT - 2024/10/04 )
 ツイート
PR
関連記事
採用内定式の案内メールを誤送信、メアド流出 - 江戸川区
GMO「デスクトップクラウド」で侵害 - 利用者から金融口座の不正操作報告
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
運用環境に第三者が不正侵入、1年以上前の痕跡も - デジタルアーツ
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「LiteLLM」に不正プログラム混入 - 認証情報漏洩やコード実行のおそれ


