

複数国連携で「LockBit」の開発者など逮捕 - 防弾ホスティング関係者も
欧州刑事警察機構は、ランサムウェアグループ「LockBit」の関係者4人を逮捕し、関連するサーバを押収したと発表した。
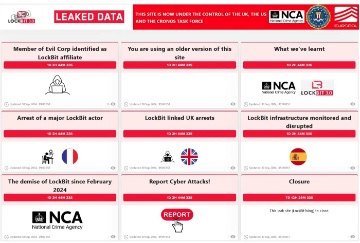
法執行機関によって押収された「LockBit」のリークサイト(画像:欧州刑事警察機構)
「LockBit」は、「RaaS(Ransam as a Service)」としてアフィリエイト参加者を広く募り、世界規模で攻撃が展開されているランサムウェア。政府や重要インフラをはじめ、多業種に対して攻撃を展開。2021年から2023年にかけて、リークサイトでもっとも多くの犯行声明を出しており、国内でも被害者が発生している。
同機構や複数国の法執行機関参加のもと、2月と5月に「Cronos作戦」が展開されてきたが、日本を含む12カ国の法執行機関が参加した今回の第3フェーズで、複数の関係者をあらたに逮捕し、攻撃に用いたサーバを押収したという。
フランス当局の要請で「LockBit」の開発者と見られる人物を逮捕。イギリス当局は「LockBit」のアフィリエイト参加者をサポートしていた2人を逮捕した。
スペイン当局は、ランサムウェアのインフラの一部として利用されていたサーバ9台を押収。さらにランサムウェアグループが使用していた匿名性が高いいわゆる「防弾ホスティングサービス」の管理者を逮捕した。

(Security NEXT - 2024/10/02 )
 ツイート
関連リンク
PR
関連記事
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
未達で返戻の水道料金減免解除通知書が所在不明 - 横浜市
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ


