

約3割が過去3年間にサイバー攻撃の被害経験 - ランサムは3.8%
過去3年間に約3割がサイバー攻撃の被害を経験しており、企業規模が大きいほど割合が高くなる傾向が見られた。3.8%がランサムウェアの被害を受けたという。
サイバーソリューションズが1月15日から17日にかけて、従業員300人以上の企業に勤務する1035人を対象に、企業におけるセキュリティの取り組みについてアンケート調査を実施。「わからない」「答えられない」との回答を除いた816人の結果を取りまとめた。
2021年から2023年の3年間に、29.3%がサイバー攻撃の被害を経験したと回答。従業員規模が300人から999人の場合、24.7%であるのに対し、従業員規模が1000人から4999人では30.6%、5000人以上の企業では34.7%と規模が大きいほど被害に遭ったとする回答の割合が高かった。
被害に遭ったとする239人に被害の内容を聞くと、「社内のシステムや端末がウイルスに感染した」が52.7%で最多。「社内、社外に不正なメールを拡散した」が36.8%、「個人情報が流出した、流出した可能性がある」が18.0%と続く。
「データが暗号化され身代金を要求された」との回答は16.3%。回答者全体に対する割合にすると3.8%がランサムウェアによる被害を経験していた。
回答者のうち、システム担当者の428人に情報セキュリティに関する悩みを聞いたところ、「人手が足りない」が半数を超えており、もっとも多かった。次いで「管理、運用の手間が負担」「社内のリテラシーが足りない」との声も4割を超えている。
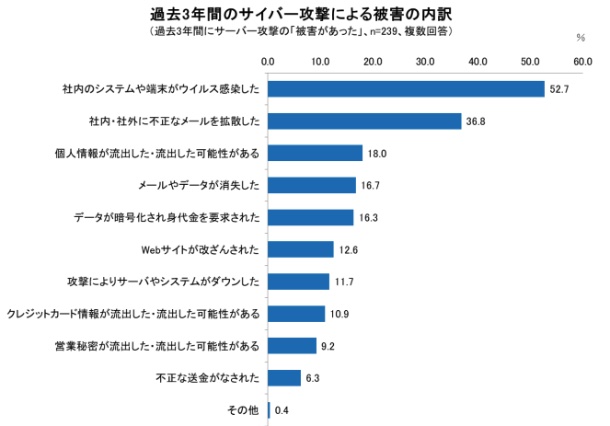
過去3年間に被害に遭ったとする回答者が経験した内容(グラフ:サイバーソリューションズ)
(Security NEXT - 2024/05/24 )
 ツイート
関連リンク
PR
関連記事
侵入検知エンジン「Snort 3」に複数の脆弱性 - Cisco製品にも影響
Ciscoのビデオ会議製品に深刻な脆弱性 - 修正版が公開
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
米当局、「PHP脆弱性」の即修正を勧告 - 困難ならオフラインに
「GitLab」に深刻な脆弱性 - 旧ブランチにも修正を提供
個人情報流出が判明、意図しない売買も - 岩井コスモ証券
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「代金後払いサービス」で個人情報が流出 - ヤマト運輸
Oracle、四半期定例パッチで1295件を修正 - 深刻な脆弱性も


