

フィッシング報告が前月比約35%減 - 悪用URLは約23%増
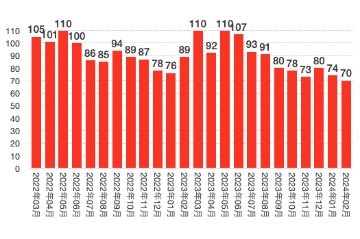
フィッシング攻撃で悪用されたブランドの推移(グラフ:フィ対協の発表をもとに独自に作成)
フィッシング攻撃に悪用されたブランドは、前月から4件減少して70件。業種を見ると「クレジット、信販関連」が15件、「金融関連」が11件、「通信事業者、メールサービス関連」が8件、「オンラインサービス関連」が6件だった。
具体的なブランドとしては、「イオンカード」が急増しており、約25.7%で最多。続く「Amazon」「三井住友カード」「セゾンカード」「マスターカード」をあわせた上位5ブランドで全体の約61.3%にのぼる。1000件以上の報告があったブランドは13件あり、これらで約84.3%を占めた。
同協議会の調査用メールアドレスに着信したフィッシングメールのうち、送信元として正規のドメインを偽装した「なりすましメール」は約22.8%。前月の約39.9%から17.1ポイント減少している。
このうち約10.9%は送信ドメイン認証技術「DMARC」で受信の拒否や隔離が可能だった。「DMARC」のポリシーが「none」とされていたり、「DMARC」そのものが設定されていなかったものは約12.0%。約3.2%まで縮小した1月からは増加した。
独自ドメインを用いたメールが約77.2%と前月の約56.7%から20.5ポイント上昇。そのうち約24.4%は「DMARC」認証に成功していたという。また約65.6%については逆引きが設定されていないIPアドレスから送信されていた。

(Security NEXT - 2024/03/18 )
 ツイート
関連リンク
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
先週注目された記事(2026年11月8日〜2026年11月14日)
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正


