

フィッシング報告が前月比約35%減 - 悪用URLは約23%増
2月はフィッシング攻撃の報告件数が前月比約35%減となる一方、悪用されたURLは約23%増加した。「DMARC」を意識してか、調査用メールアドレスに届いたフィッシングメールの8割近くが独自ドメインを用いていたという。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は5万5502件。1日あたり1913.9件の報告が寄せられた。
前月の8万5827件から約35.3%減少。15万6804件の報告があった2023年10月と比較すると3分の1近くまで減っている。
一方、フィッシングサイトに悪用されたURLは2万3988件で、1日あたりに換算すると827.2件だった。2023年11月以降増加が続いており、1万9486件だった前月の約1.2倍に拡大している。
短縮URLや「Cloudflare Workers」で付与できるサブドメインをリダイレクト用URLとして悪用するケースが後を絶たず、約65.4%を占めた。前月から4ポイント増加している。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」が約38.5%で最多。22.1%だった「.dev」とあわせて6割を超える。「.cn(約11.6%)」「.ru(約7.5%)」「.ly(約6.7%)」「.top(約3.8%)」「.id(約3.1%)」が続いている。
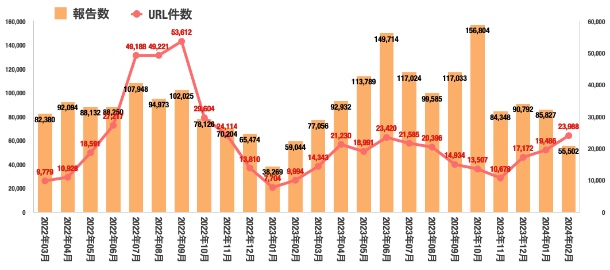
フィッシング攻撃の報告、URL件数の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/03/18 )
 ツイート
関連リンク
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
先週注目された記事(2026年11月8日〜2026年11月14日)
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正


