

Ivanti製VPNに対する脆弱性攻撃の被害が拡大 - 少なくとも1700件の侵害
Ivantiが提供するリモートアクセス製品「Ivanti Connect Secure(旧Pulse Connect Secure)」「Ivanti Policy Secure Gateway」にゼロデイ脆弱性「CVE-2024-21887」「CVE-2023-46805」が明らかとなった問題で、悪用が拡大しており、注意が呼びかけられている。
脆弱性を発見、報告したVolexityによれば、Ivantiによるアドバイザリが公開された現地時間1月10日の翌日である11日に脆弱性を探索する兆候を検出。さらに複数の組織においてデバイスが侵害されていることも判明した。
こうした状況を受け、同社では緩和策が実施されていないVPNアプライアンスで、攻撃者が設置したウェブシェルが稼働しているか調べるスキャン方法をあらたに開発。
アプライアンスが稼働する約3万のIPアドレスに対してスキャンを行ったところ、ワールドワイドにおいて1700を超えるデバイスより侵害された痕跡を発見した。
中小企業からフォーチュン500に含まれる大企業まで影響を受けていると指摘。具体的には、政府機関や軍のほか、通信会社、防衛、宇宙航空、金融、会計、コンサルティング、テクノロジーといったセクターにおいて被害が見られたという。
同社が公開した1月14日時点におけるヒートマップを見ると、米国を中心に、ヨーロッパや日本、韓国、台湾などのアジア太平洋地域においても侵害されたVPNアプライアンスが観測されている。
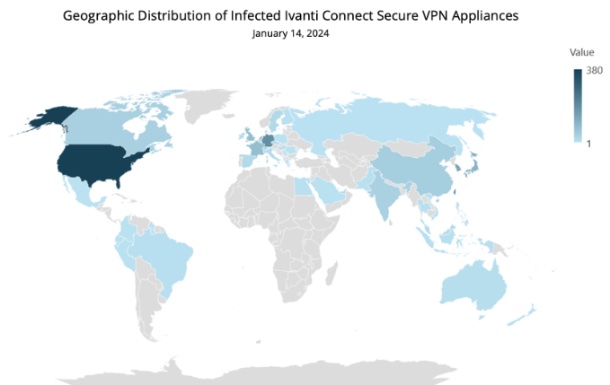
Volexityが発表した1月14日時点における侵害されたアプライアンスの分布図。日本でも複数観測されている

(Security NEXT - 2024/01/17 )
 ツイート
関連リンク
PR
関連記事
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
JETROの一部サイトに不正アクセス - 個人情報が流出
ランサム攻撃で生産関連システムが停止、出荷に影響 - 大崎電気工業
店頭体験レッスン予約システムで個人情報が流出 - コーセー
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消


