

「サポート詐欺」の被害が増加中 - 疑似体験で被害予防を
ウェブサイトの閲覧中に偽の「警告画面」を表示し、サポートなどと称して金銭をだまし取ったり、端末を侵害する悪質な「サポート詐欺」。被害を未然に防止するため、情報処理推進機構(IPA)は、「偽警告画面」を体験して対処方法を学べるサイトを公開した。
偽のセキュリティ警告は、ウェブサイトの閲覧中などにマイクロソフトやセキュリティベンダーを装って、あたかもマルウェアに感染したかのように見せかけた画面を表示。サポートなどと称して電話をかけるようだます手口。
電話口では、あたかも手助けしているかのように見せかけるが、実際は端末を遠隔操作され、悪意あるソフトをインストールされたり、サポート料金などと称して金銭の支払いを要求される。
途中で詐欺に気づいて電話を切ったとしても、遠隔操作されてしまった場合は、端末内部の情報を窃取されたり、マルウェアに感染した可能性も生じるため、さらなる対応に追われることとなる。
情報処理推進機構(IPA)では、これまでも正規のセキュリティサービスが警告画面で電話番号を表示し、電話をかけさせてサポートを行うことはないとして注意を呼びかけてきた。
一方「偽警告」のなかには、ブラウザの全画面表示機能を悪用するケースもあり、画面を閉じることができずに記載された番号へ電話をかけてしまい、被害に遭うケースも増えているという。
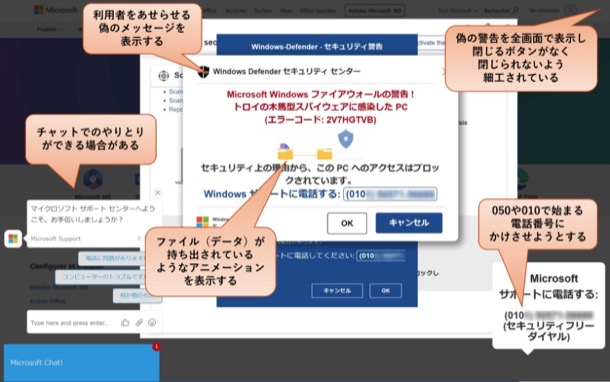
偽警告画面を用いたサポート詐欺の例(画像:IPA)

(Security NEXT - 2023/12/20 )
 ツイート
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


