

「生成AI」の出力コードに過信は禁物 - 安全性の確認を
機械学習のもとさまざまなデータを出力できる「生成AI」。プログラムコードなども生成でき、ソフトウェア開発にプログラマーが不要になるとの声も一部聞かれる。しかしながら、出力されたコードが脆弱性に配慮しているとは限らず、過信すると思わぬ事故につながるおそれもあるとして専門家が警鐘を鳴らしている。
EGセキュアソリューションズの徳丸氏
EGセキュアソリューションズで取締役CTOを務める徳丸浩氏は、記者説明会で2023年を振り返り、気になったインシデントのひとつとして、コンビニエンスストアの複合機による自治体の証明書発行サービスにおいて別人の証明書が交付された問題を取り上げた。
同問題では、システムにおいて排他処理などが正しく行われておらず、タイミングが近接した処理で競合状態(レースコンディション)が発生。出力するファイルが無関係のデータによって上書きされてしまい、情報流出につながった。
同氏は、基本的なトランザクション管理や排他制御が行われていないシステムは多く、政府や地方自治体のシステムでもよく見られる脆弱性だと指摘。類似例として、コロナ禍にあった2021年に水際対策のため導入された入国申請システムでも同様のインシデントが発生したことを挙げた。
政府や自治体に関しては事故が積極的に公表されているが、民間でも同様の問題が潜在している可能性もあると分析。
「レースコンディション」は一般的な脆弱性検査において比較的優先順位が低く扱われがちだが、デジタル庁の脆弱性診断導入ガイドラインにも対策を講じるよう記されるなど、デジタルトランスフォーメーション(DX)を推進する上で注意が必要な脆弱性であると述べた。
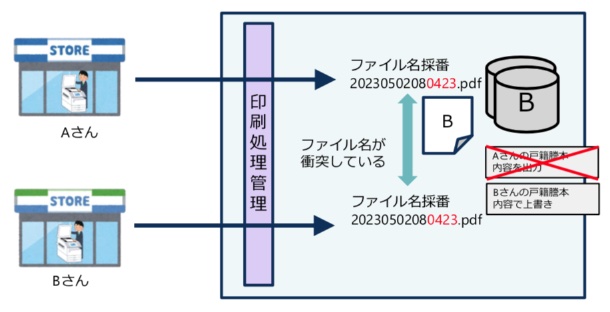
タイミングが重なり、同じファイル名のファイルによって意図せずデータが上書きされてしまう「レースコンディション」の例(画像:EGセキュアソリューションズ)

(Security NEXT - 2023/12/18 )
 ツイート
関連リンク
PR
関連記事
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
通信販売サイトで個人情報が流出 - 靖国神社
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も


