

J-CSIP、24件の脅威情報を共有 - 標的型攻撃は5件
送信者の意図は不明だが、「開封確認の要求」が設定された不審メールなども報告された。Outlookなど一部メールソフトの設定によっては、開封確認の要求があるメールに対し、意図せず自動で応答メールが返信される場合がある。
開封だけでなく、メールを削除した場合も自動で未開封であることを通知するメールが送信されることから注意が必要で、メールアドレスの有無、メールヘッダに含まれる利用環境、開封状況といった情報を攻撃者によって把握されるおそれもあると指摘。
実際に同機能が悪用されたとの情報は確認されていないが、自動応答設定時におけるメールの動作環境などを事前に確認し、業務上必要としない場合は、自動応答などを行わない設定とすることを推奨している。
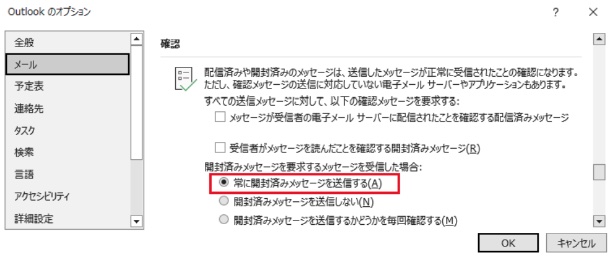
Outlookの設定画面。「常に開封済みメッセージを送信する」を設定している場合、開封せず削除した場合に未開封である通知メールが送信される(画像:IPA)

(Security NEXT - 2023/11/13 )
 ツイート
関連リンク
PR
関連記事
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル
「So-net」の会員DB侵害、個人情報流出を確認
婚活情報ポータルサイトに無関係の個人情報 - 愛知県
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起


