

フィッシング報告が前月比1.3倍、過去最多を更新 - 1日平均約5000件
6月のフィッシング報告件数は前月から約31.6%増加し、過去最多を更新した。悪用されたURLの件数も前月より増加している。
フィッシング対策協議会によれば、6月に報告を受けたフィッシング攻撃は14万9714件。前月から3万5925件増加した。3万8269件となった1月から増加傾向が続いており、過去最多となった前月をさらに約3割上回った。1日あたり約4990.5件の報告が寄せられている。
フィッシングサイトに悪用されたURLは2万3420件。前月の1万8991件を大きく上回った。1日あたりに換算すると約780.7件となる。
フィッシングサイトに悪用されたトップレベルドメインを見ると、「.cn」が約44.9%で最多。次いで「.com」が約32.3%、「.icu」が約4.1%、「.cyou」が約3.8%、「.cfd」が約3.6%、「.top」が約2.7%と続く。
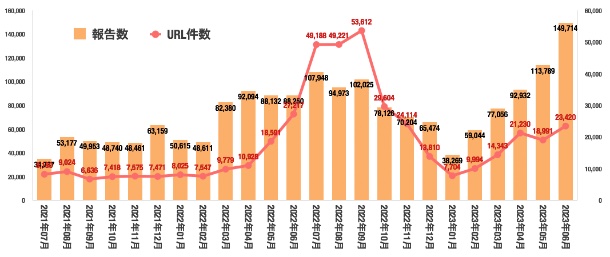
フィッシング報告やURL件数の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/07/05 )
 ツイート
関連リンク
PR
関連記事
化粧品口コミ情報サイトで侵害 - 会員情報が流出
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性
アイリスオーヤマ通販サイトで侵害 - 詳細を調査
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


