

フィッシング報告、過去最多を更新 - DMARC未対応組織狙う傾向
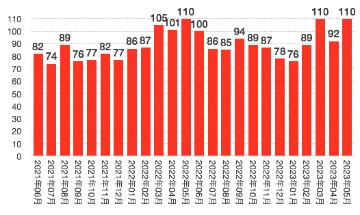 フィッシング攻撃で悪用されたブランド数(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月の92件から増加して110件だった。業種を見ると「金融関連」「クレジットや信販会社」がいずれも25件と多い。「通信事業者やメールサービス関連(13件)」「eコマース(9件)」「決済サービス関連(5件)」「オンラインサービス関連(5件)」「運送関連(5件)」と続く。
悪用されたブランドを見ると、コード決済サービスの「ファミペイ」のフィッシング報告が約21.5%にのぼり最多だった。1万件以上の報告があった「セゾンカード」「Amazon」「イオンカード」を含めた4ブランドで約60.0%にのぼる。また1000件以上の報告があったブランドは18あり、全体の約89.1%を占めた。
同協議会が調査のために用意したメールアドレスに届いたフィッシングメールのうち、独自ドメインが使われるなど、送信ドメイン認証では判別ができないメールは約8.1%と1割に満たない。
約91.9%に関しては、正規のドメインを使用する「なりすましメール」だった。このうち送信ドメイン認証技術「DMARC」を用いることで受信の拒否や隔離が可能だったものは約14.6%へと減少している。
のこる約77.4%については「DMARC」のポリシーが「none」とされていたり、「DMARC」に対応していなかった。「DMARC」を正式に運用していない組織が集中的に狙われる傾向にあると分析している。
送信元のIPアドレスを見ると、中国の通信事業者から配信されたものが約94.6%で依然として多い。国内通信事業者から配信されたものは約2.8%だった。

(Security NEXT - 2023/06/08 )
 ツイート
関連リンク
PR
関連記事
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
JETROの一部サイトに不正アクセス - 個人情報が流出
ランサム攻撃で生産関連システムが停止、出荷に影響 - 大崎電気工業
店頭体験レッスン予約システムで個人情報が流出 - コーセー
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消


