

フィッシング報告、過去最多を更新 - DMARC未対応組織狙う傾向
5月のフィッシング報告件数は前月から約22.4%増加し、過去最多記録を更新した。一方で悪用されたURL件数は減少している。
フィッシング対策協議会によれば、5月に報告を受けたフィッシング攻撃は11万3789件。前月から2万857件増加した。1月以降増加が続き、4カ月で約3倍に拡大し、過去最多記録を更新した。1日あたり約3670.6件の報告が寄せられている。
フィッシングサイトに悪用されたURLは1万8991件。前月の2万1230件を2239件下回った。1日あたりに換算すると約612.6件となる。
報告が増加する一方、URLが減少した背景には、短縮URLやCDNサービスのURLなど、4月まで目立っていた使用回数の少ないケースが減少し、同じURLを使いまわすケースが増えたことにあるという。
フィッシングサイトに悪用されたトップレベルドメインを見ると「.cn」が約32.9%で最多。「.com(約28.0%)」「.top(約17.9%)」「.cyou(約4.8%)」「.asia(約4.1%)」と続いている。
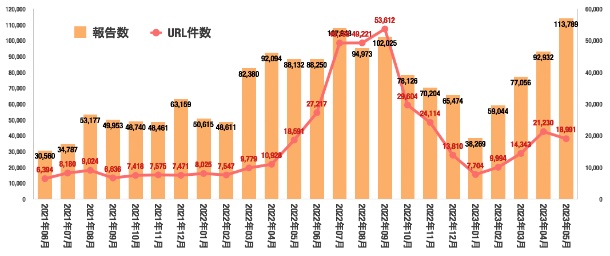
フィッシングの報告数およびURL件数(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/06/08 )
 ツイート
関連リンク
PR
関連記事
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性
アイリスオーヤマ通販サイトで侵害 - 詳細を調査
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」


