

フィッシング攻撃、3カ月連続で増加 - 年初の2倍以上に
4月のフィッシング報告件数は9万件を超えた。悪用されたURLとともに年初以降、増加傾向が続いている。
フィッシング対策協議会によれば、4月に報告を受けたフィッシング攻撃は9万2932件。前月から1万5876件増加した。1日あたりに換算すると約3097.7件となる。1月に4万件を下回るもその後増加傾向が続いており、わずか3カ月で約2.4倍に拡大している。
フィッシングサイトに用いられたURLは2万1230件。前月の1万4343件から6887件増となった。1日あたりに換算すると約707.7件。1月は2022年3月から10カ月ぶりに1万件の大台を割ったが、以降は増加に転じており、約2.8倍に増加した。
先月に引き続き、コンテンツデリバリネットワーク(CDN)サービスを悪用するケースが目立っており、悪用されたURLの約19.2%を占めている。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」が26.3%で最多。次いで「.top(約19.6%)」「.dev(約19.3%)」「.cn(約9.1%)」「.ly(約4.9%)」だった。
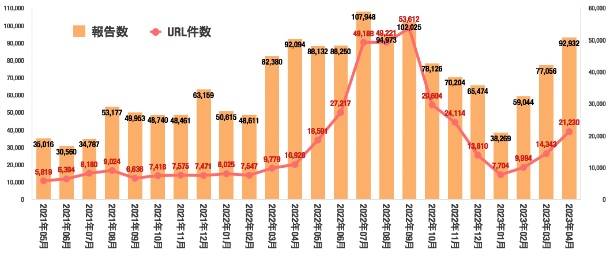
フィッシング報告やURL件数の推移(グラフ:グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/05/09 )
 ツイート
関連リンク
PR
関連記事
JETROの一部サイトに不正アクセス - 個人情報が流出
ランサム攻撃で生産関連システムが停止、出荷に影響 - 大崎電気工業
店頭体験レッスン予約システムで個人情報が流出 - コーセー
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開


