

1Qの脆弱性届け出 - ソフトとウェブサイトのいずれも増加
2023年第1四半期に情報処理推進機構(IPA)へ届け出があった脆弱性は、ソフトウェア製品とウェブサイトのいずれも前四半期から増加した。
同機構では、「情報セキュリティ早期警戒パートナーシップガイドライン」のもと、脆弱性について届け出を受け付けており、2023年第1四半期の状況を取りまとめたもの。
同四半期は184件の脆弱性に関する届け出があり、前四半期の159件から25件増。1就業日あたりの届け出件数は3.96件だった。
ソフトェア製品に関する脆弱性が94件で前四半期から19件増加している。ウェブサイト関連は90件で、前四半期を6件上回った。
受け付けを開始した2004年以降の累計件数は全体で1万8027件。内訳を見るとソフトウェア製品が5448件、ウェブサイト関連が1万2579件となっており、ウェブサイトに関する届け出が全体の約7割を占めている。
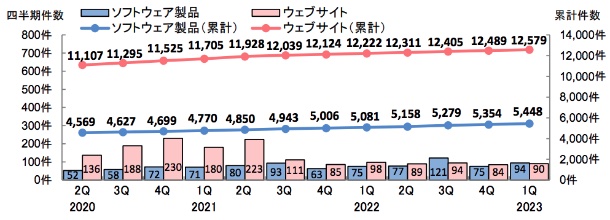
脆弱性の届け出件数推移(グラフ:IPA)

(Security NEXT - 2023/04/21 )
 ツイート
関連リンク
PR
関連記事
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件


