

減少傾向続いたフィッシング攻撃、5カ月ぶりに増加
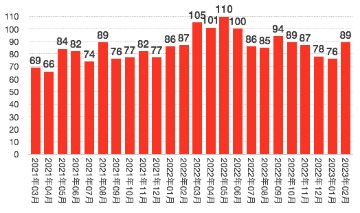
悪用されたブランド件数の推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月から13件増となる89件だった。クレジットカードや信販会社が22件、金融関連が15件、通信事業者やメールサービス関連が13件、eコマース関連が7件だった。
「Amazon」をかたるケースは縮小傾向にあるものの、全体の約28.0%にのぼっている。次いで報告が多い「イオンカード」「ヤマト運輸」「ソニー銀行」「セゾンカード」「ETC利用照会サービス」「えきねっと」をかたる報告をあわせると全体の約74.5%を占める。
同協議会が設置する調査用メールアドレスで受信したフィッシングメールにおいて、約15.4%が独自ドメインが使われるなど、送信ドメイン認証による判別ができないメールだった。
のこる約84.6%については差出人に正規のドメインを用いる「なりすましメール」。このうち30.9%は、送信ドメイン認証技術「DMARC」により受信の拒否や隔離が可能だった。一方、53.7%は「DMARC」のポリシーが「none」とされていたり、「DMARC」に未対応のドメインだった。
送信元のIPアドレスを見ると、中国の通信事業者からの配信が約85.9%と依然として多い。また米国の大手クラウドサービスや国内ホスティング事業者を発信元としたフィッシングメールも続いている。

(Security NEXT - 2023/03/07 )
 ツイート
関連リンク
PR
関連記事
JETROの一部サイトに不正アクセス - 個人情報が流出
ランサム攻撃で生産関連システムが停止、出荷に影響 - 大崎電気工業
店頭体験レッスン予約システムで個人情報が流出 - コーセー
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開


