

減少傾向続いたフィッシング攻撃、5カ月ぶりに増加
フィッシング攻撃の減少傾向が続いていたが2月は再び増加に転じた。悪用されるブランドも前月から13件増加している。
フィッシング対策協議会によれば、2月に報告を受けたフィッシング攻撃は5万9044件。前月の3万8269件から2万775件増となり、1日あたり約2108.7件の報告が寄せられた。2022年9月以降、4カ月連続で減少していたが増加に転じている。
フィッシングサイトに用いられたURLは、重複を除くと9994件。2022年9月をピークに4カ月連続で減少していたが、前月の7704件から増加した。1日平均は約356.9件で、前月の約248.5件を大きく上回る。
短縮URLやダイナミックDNSサービスのURL経由で誘導する手口が約32.8%と約3分の1にのぼっている。引き続きGoogl翻訳の正規URLを悪用する手口も報告されている。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.ly」が約28.9%で最多。次いで「.com(約24.5%)」「.top(約15.0%)」「.cn(約7.8%)」「.shop(約4.6%)」「.org(約4.1%)」となった。
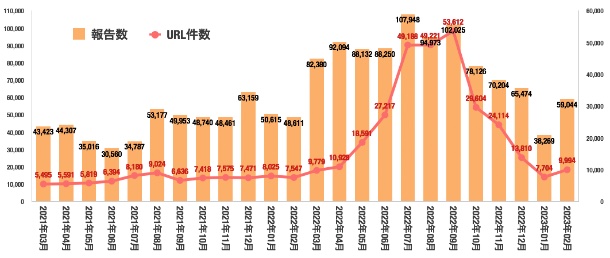
フィッシング攻撃の動向(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/03/07 )
 ツイート
関連リンク
PR
関連記事
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル
「So-net」の会員DB侵害、個人情報流出を確認
婚活情報ポータルサイトに無関係の個人情報 - 愛知県
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起


