

フィッシングURLが約1.7倍、過去最多更新 - 同一IPアドレス上に大量の偽サイト
5月にフィッシング対策協議会へ報告されたフィッシングサイトのURL件数が、前月の1.7倍と急増した。悪用されたブランドとともに過去最多を更新している。
同月に同協議会へ寄せられたフィッシング攻撃の報告は8万8132件。過去最多となった前月から3962件減少したものの、過去2番目に多い件数だった。1日あたりの報告数は約2843.0件。前月の約3069.8件から226.8件減少している。
重複を除いた誘導先となるフィッシングサイトのURLは、1万8591件だった。4月に過去最多となる1万928件となり、はじめて1万件台の大台を突破したばかりだが、さらに大幅な増加となり、1日あたりに換算すると約599.7件にのぼる。悪用されたトップレベルドメインを見ると、「.cn」が約19.1%で最多。「.ci(17.6%)」「.top(約12.5%)」「.pw(約10.6%)」が続く。
ランダムな文字列のドメインにサブドメインを付加することで大量のURLを生成するケースが見られた。同一のIPアドレス上で大量にサイトを設置するケースも目立ち、特定ブランドに対するフィッシング攻撃では、数千件のURLを用いていたが、悪用されたIPアドレスは、全体の約3%程度に過ぎなかったという。
悪用されたブランドは9件増加し、110件で過去最多を記録した。ブランドのカテゴリを見ると、クレジットや信販系が30件、ISPやホスティング事業者、メールサービスが16件、都市銀行やネット銀行など金融系が7件だった。あらたに、フィッシング対策協議会や九州カードをかたるケースも報告されている。
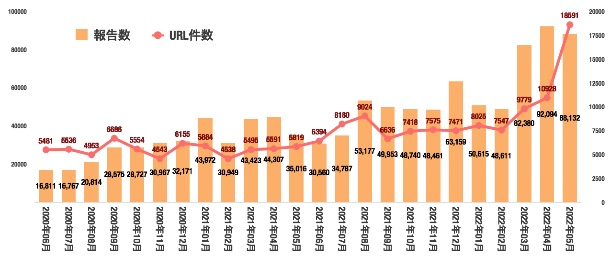
フィッシングの報告やURLの件数推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2022/06/06 )
 ツイート
関連リンク
PR
関連記事
3支店で個人情報含む書類を紛失、誤廃棄の可能性 - 横浜信金
女性向け情報サイトの管理画面に不正アクセス - ハルメクHD
オープンキャンパスの関連案内でメール誤送信 - 福岡女学院大
医療機器メーカー関係者が患者X線画像を持ち出し - 宝塚市立病院
川崎市施設のサイトに不正アクセス - サイト更新時に判明
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み


