

2021年のフィッシング報告、前年比約2.3倍に - 約53.6%がEC系
フィッシング攻撃が増加の一途をたどっている。2021年は報告数、URLいずれも前年を大きく上回った。報告の半数はECサイトに関するフィッシング攻撃だったという。
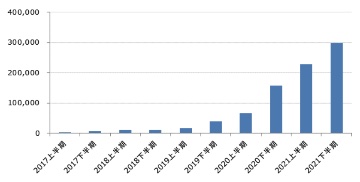
半期ごとのフィッシング報告数推移(グラフ:フィ対協)
フィッシング対策協議会が、2021年のフィッシング詐欺の動向について「フィッシングレポート2022」として取りまとめたもの。
同レポートによれば、同協議会に寄せられた2021年1月から12月までのフィッシング報告件数は52万6504件。前年の約2.3倍へと拡大した。年々増加している。
上半期は3万件から4万件台前半で推移していたが、8月に5万3177件を記録。その後も4万件台後半の高い水準で推移し、12月には過去最多となる6万3159件で1年を終えるなど、増加傾向が続いた。
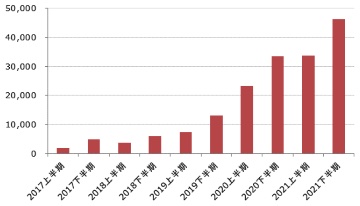
フィッシングに悪用されたURL件数の推移(グラフ:フィ対協)
フィッシングサイトのURL件数については、2021年上半期はほぼ前年と同水準だったものの、下半期に大きく増加。
悪用されるブランドについても増加傾向が続いている。4月までは60件前後だったものの、5月以降は80件前後で推移している。

(Security NEXT - 2022/06/03 )
 ツイート
関連リンク
PR
関連記事
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
中学校で生徒の個人情報含む学習記録ファイルを紛失 - 伊万里市
「ネットマイル」で会員情報流出の可能性 - 影響など調査
JNSAのセキュ理解度チェックサービスで侵害 - 影響など調査
不正アクセスで個人情報流出、通話音声にクレカ情報も - ロート製薬
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
先週注目された記事(2026年11月1日〜2026年11月7日)


