

フィッシング報告が過去最多、6万件超 - 2年前の約7.7倍に
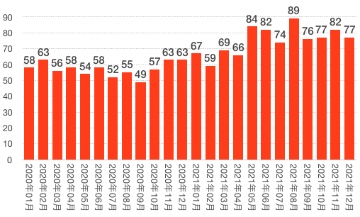
悪用されたブランド件数の推移(フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月より5件減少し77件だった。
内訳を見ると、クレジットや信販系が20件、ISPやホスティング事業者、メールサービス関連は10件、都市銀行やネット銀行など金融関連は6件だった。
「Amazon」をかたるフィッシングは、前月から1.1ポイント減少するも約27.4%で報告数全体においてもっとも多い。「メルカリ」「三井住友カード」「ETC利用照会サービス」「JCB」が続き、これら上位5ブランドで報告数全体の約74.0%を占めている。12件のブランドにおいて1000件以上の報告が寄せられており、全体の約88.4%にのぼる。
さらに2021年12月は、携帯電話キャリアをかたり、ショートメッセージサービス(SMS)でフィッシングサイトへ誘導する「スミッシング」の報告が、前月の3倍へと急増したという。スミッシングで悪用されたブランドを見ると携帯電話キャリアの「au」「NTTドコモ」や「Amazon」をかたるケースが目立った。
一方「なりすましメール」の状況を見ると、調査用メールアドレスにおける送信ドメイン認証技術「SPF」の認証で「hardfail」により検出できたものは約31.2%、「softfail」が約26.1%。「none」や設定ミスにより検出できないものは約12.3%にのぼる。また約17.4%については、「DMARC」を使用しないと検出できないものだった。
送信元IPアドレスの調査では、前月に引き続き中国の事業者からの大量配信が多く、約81.9%を占めている。日本国内から発信されたものは13.0%だった。

(Security NEXT - 2022/01/06 )
 ツイート
関連リンク
PR
関連記事
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
中学校で生徒の個人情報含む学習記録ファイルを紛失 - 伊万里市
「ネットマイル」で会員情報流出の可能性 - 影響など調査
JNSAのセキュ理解度チェックサービスで侵害 - 影響など調査
不正アクセスで個人情報流出、通話音声にクレカ情報も - ロート製薬
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
先週注目された記事(2026年11月1日〜2026年11月7日)


