

Windowsのゼロデイ脆弱性、開発会社狙う攻撃で発見 - 検体公開後は試行増加
マイクロソフトは、9月の月例セキュリティ更新で修正した「MSHTML」のゼロデイ脆弱性「CVE-2021-40444」について、悪用の状況を明らかにした。8月は10件未満だったが、9月8日のサンプル公開以降、試行する動きが加速している。
問題の「CVE-2021-40444」は、「Windows」に含まれるブラウザのレンダリングエンジン「MSHTML」に明らかとなった脆弱性。細工されたOfficeファイルを開くと、リモートよりコードを実行されるおそれがある。
同社では現地時間9月7日のセキュリティアドバイザリでゼロデイ攻撃が発生していることを明らかにし、緩和策を講じるよう注意を喚起。9月12日の月例セキュリティ更新で同脆弱性を修正した。
同社では、少なくとも8月18日に脆弱性が悪用されたことを確認している。脆弱性を発見したきっかけは、8月21日に行われたFireEyeのMandiant関係者によるSNSへの投稿だったという。
投稿では、8月19日にVirusTotalへアップロードされたファイルに関連し、「Cobalt Strike Beacon」を配信するインフラに言及。配信メカニズムには触れていなかったが、マイクロソフトが検体ファイルを解析したところ、未修正の脆弱性が悪用されている可能性が高いことを確認した。
その後は関係者の協力のもと、攻撃者の注意を引かないようパッチ開発や緩和策の実施に向けた対応を進めていたとしている。
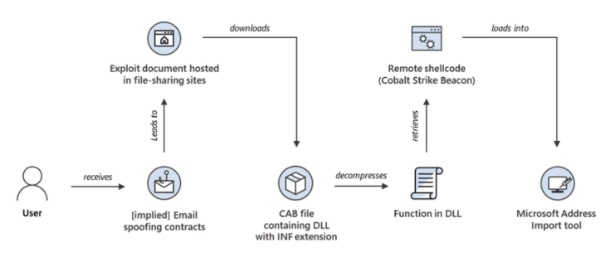
「CVE-2021-40444」を悪用した攻撃の流れ(画像:MS)

(Security NEXT - 2021/09/17 )
 ツイート
PR
関連記事
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を


