

「Adobe Acrobat/Reader」に脆弱性 - ゼロデイ攻撃が発生、早急に対応を
Adobe Systemsは、「Adobe Acrobat」「Adobe Reader」のセキュリティアップデートを公開した。ゼロデイ攻撃の報告があり、同社は公開予告当初から適用優先度を引き上げ、早急に対応するよう呼びかけている。
米時間毎月第2火曜日のいわゆる「パッチチューズデー」である米時間2月9日にあわせてアップデートを公開したもの。
重要度が3段階中もっとも高い「クリティカル(Critical)」とされる脆弱性17件や、次に高い「重要(Important)」とされる脆弱性6件を修正した。
脆弱性によって影響は異なるが、バッファオーバーフローやパストラバーサル、域外メモリへの書き込みなどコードを実行されるおそれがある脆弱性や、「権限の昇格」「情報漏洩」「サービス拒否」などの脆弱性を修正した。
なかでもヒープバッファオーバーフローの脆弱性「CVE-2021-21017」については、限定的としながらもWindowsの「Adobe Reader」を狙った攻撃に関する報告が寄せられているという。
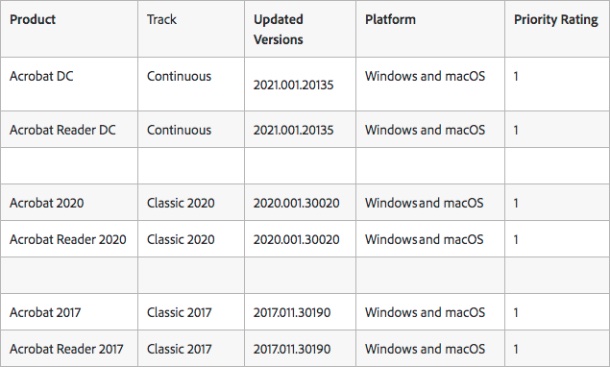
Windows、macOS向けにアップデートをリリースした(表:Adobe Systems)

(Security NEXT - 2021/02/10 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


