

米政府、中国関与のサイバー攻撃で利用された脆弱性25件を公表
米政府は、中国が国家として支援するサイバー攻撃において、25件の脆弱性が悪用されているとして注意喚起を行った。
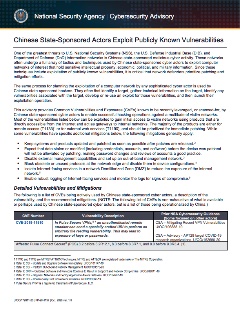
米国家安全保障局が公表したリスト
米国家安全保障局(NSA)が、連邦政府機関の情報システムや防衛産業基盤、国防総省などを標的とするサイバー攻撃に中国が関与したと名指しし、実際に悪用されたり、探索行為の対象となった脆弱性のリストを公表した。
リストには25件の脆弱性がピックアップされており、2019年以前のものが12件、2020年に明らかとなった脆弱性が13件含まれる。いずれも深刻度が高く、これまで注意喚起が行われてきた脆弱性が大半を占めており、あらためて早急なパッチの適用や緩和策の実施を求めた。
具体的に悪用されている脆弱性を見ると、テレワークなどでも利用されている製品が目立つ。
Pulse SecureのVPN製品で明らかとなった「CVE-2019-11510」をはじめ、F5の「BIG-IP」における「CVE-2020-5902」、「Citrix ADC」で判明した「CVE-2019-19781」「CVE-2020-8193」「CVE-2020-8195」「CVE-2020-8196」などがリストに上っている。7月に明らかとなり、注意喚起が行われたばかりのMobileIronの「CVE-2020-15505」なども含まれる。

(Security NEXT - 2020/10/21 )
 ツイート
PR
関連記事
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性


