

EOLのマルウェア侵入対策製品がボットネットの標的に
サポート期間が終了したSymantec製のセキュリティウェブゲートウェイ製品を狙う攻撃が、展開されている。
攻撃対象となっているのは、ウェブ経由でマルウェアの侵入などを防ぐ「Symantec Web Gateway 5.0.2.8」および以前のバージョン。2012年にアップデートとなる「同5.0.3」が公開されたほか、製品のサポートそのものも2019年に終了している。
海外のセキュリティ研究者が、脆弱性の詳細を含むレポートを3月26日に公開。直後にはエクスプロイトが公開された。
警察庁では、同脆弱性を狙った攻撃を4月25日に観測。TCP 443番ポートに対する攻撃を中心に、TCP 80番ポートやTCP 8880番ポートを狙ったパケットも観測した。外部より不正なプログラムをダウンロードさせ、実行を試みるものだったという。
また同様の攻撃パケットは、米時間4月24日にPalo Alto Networksでも観測している。同社は、ボットネット「Hoaxcalls」による攻撃だと分析した。
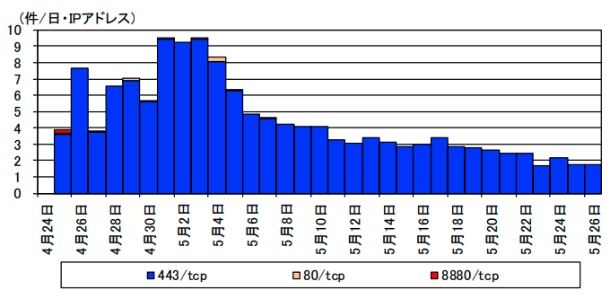
「Symantec Web Gateway」の既知脆弱性を狙った攻撃の推移(グラフ:警察庁)

(Security NEXT - 2020/06/08 )
 ツイート
関連リンク
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


