

レクサスなど複数トヨタ車DCUに「BlueBorne」脆弱性
具体的には、「DCU」においてセキュアブートを採用しておらず、CANメッセージの制御に関わるファームウェアの書き換えも可能であるなど、ローカル環境に複数の問題が存在するという。
脆弱性によって「DCU」の権限が取得されると、攻撃者の「Wi-Fi」に接続できるよう設定が変更できると指摘。「Wi-Fi」経由でルートシェルを設置し、任意のCANメッセージを送信できたとしており、「ECU」の診断機能を誤動作させ、車両に予期しない物理的な動作を引き起こすことができると説明している。
両社は協調して対応を進めているとし、Keen Labでは今回の発表を簡易的な内容にとどめ、完全な技術レポートについては、2021年を目処にリリースする予定だという。
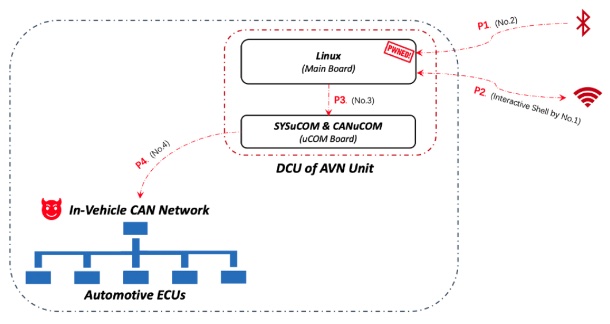
脆弱性と複数の問題を組み合わせた攻撃のイメージ(画像:Keen Lab)

(Security NEXT - 2020/03/30 )
 ツイート
関連リンク
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を


