

マルウェア「LODEINFO」を検知 - JPCERT/CCが解析情報を公開
JPCERTコーディネーションセンターは、国内組織に対して、マルウェア「LODEINFO」の感染を狙った標的型攻撃メールを確認したとして、解析結果を公表した。
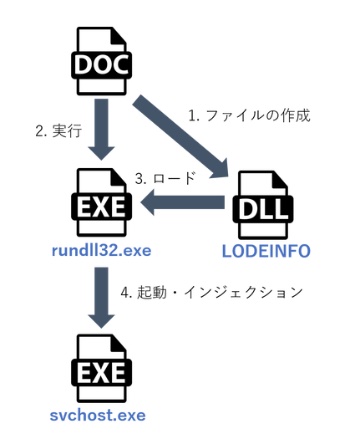
マルウェアを起動する流れ(図:JPCERT/CC)
2019年12月に同センターがはじめて観測したもので、メールへ添付したWordファイルを用いて感染させる手口だった。
マクロを有効化すると、端末上に「LODEINFO」がDLLファイルとして作成され、Windowsの標準機能によりロード、正規プロセスにインジェクションして動作させていた。
感染後はHTTPでコマンド&コントロールサーバと通信。ホスト名や言語環境、MACアドレス、ファイルリストなどの情報を送信するが、データはAESで暗号化し、さらにBASE64でエンコードされていた。また外部からの命令によって、ファイルのアップロードやダウンロード、実行、プロセスの停止などを実行する機能を備えているという。

(Security NEXT - 2020/02/21 )
 ツイート
PR
関連記事
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
生徒寮でサポート詐欺、入寮者の個人情報が流出か - 宮崎県
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
大阪市の保育園サイトが改ざん - 個人情報流出は否定
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
サイトが改ざん被害、偽認証画面を表示 - 日本ブラインドサッカー協会
情報流出の可能性、影響範囲など調査 - 農業用温室メーカー
地域を超えるサイバー攻撃、日チェコ協力で高まるレジリエンス
さくらのレンサバ顧客環境で侵害 - 販売管理システムも被害か
システム侵害で原因や影響など調査 - CRM開発会社


