

Ciscoのセキュリティ管理製品に深刻な脆弱性
Cisco Systemsが提供するセキュリティ製品の管理ソリューション「Cisco Firepower Management Center(FMC)」に深刻な脆弱性が含まれていることがわかった。
同製品のウェブ管理画面において認証を回避される深刻な脆弱性「CVE-2019-16028」が明らかとなったもの。LDAP認証する際の応答処理に起因する脆弱性だという。
LDAPを介した外部認証が有効な場合に脆弱性を悪用されるおそれがあり、管理画面より不正な操作が行われるおそれがある。
共通脆弱性評価システム「CVSSv3」における基本スコアは「9.8」と高く、「クリティカル(Critical)」とレーティングされている。
同社では脆弱性を修正した「同6.4.0.7」「同6.5.0.2」をリリースしたほか、「同6.1.0」「同6.2.3」「同6.3.0」「同6.4.0」向けに修正パッチを提供している。
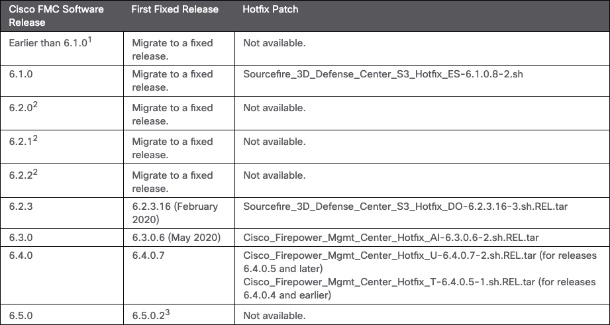
修正版の提供予定やパッチのリリース状況(表:Cisco Systems)
(Security NEXT - 2020/01/23 )
 ツイート
関連リンク
PR
関連記事
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件


