

「Elasticsearch」脆弱性狙う攻撃が増加傾向 - 仮想通貨発掘目当てか
また攻撃対象のサーバが、事前に侵害されていることを想定していると見られ、別の攻撃者が稼働させたコインマイナーを停止させ、利用するポートをファイアウォールで遮断。攻撃者間で脆弱なシステムのリソースの奪い合いが行われている。
同庁では、今回の攻撃増加を受け、ソフトウェアのアップデートや適切なアクセス制御など実施するよう利用者へ注意を呼びかけている。
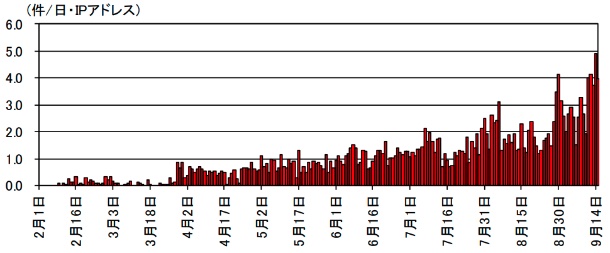
「Elasticsearch」の脆弱性に対して不正なプログラムをダウンロードさせる攻撃の推移(グラフ:警察庁)

(Security NEXT - 2019/10/03 )
 ツイート
関連リンク
PR
関連記事
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要


