

「Adobe Flash Player」に深刻な脆弱性 - コード実行のおそれ
Adobe Systemsは、「Adobe Flash Player」に明らかとなった深刻な脆弱性に対処するアップデートをリリースした。
解放後のメモリを使用する「Use After Free」の脆弱性「CVE-2019-7837」に対応したもの。脆弱性は「Windows」「macOS」「Linux」のいずれも影響を受けるという。
任意のコードを実行されるおそれがあり、脆弱性の重要度は、3段階中もっとも高い「クリティカル(Critical)」とした。脆弱性の悪用は確認されていない。
脆弱性の判明を受けて、同社はデスクトップやブラウザ同梱版向けに最新版となる「同32.0.0.192」をリリースした。
アップデートの適用優先度は、「Linux」を除き、30日以内を目安にアップデートを推奨する3段階中2番目にあたる「2」とレーティング。「Linux」については任意のタイミングでアップデートするよう求める「3」とし、利用者へ対応を求めている。
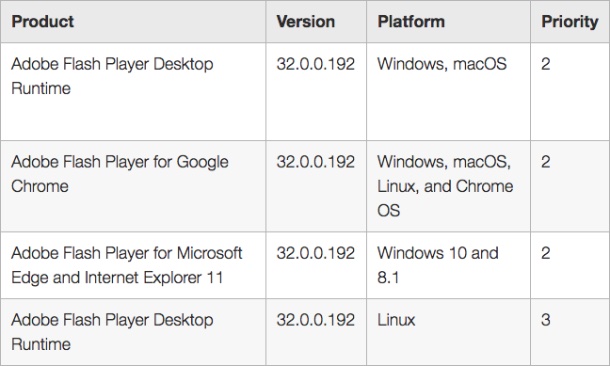
各プラットフォーム向けに脆弱性を修正した「Adobe Flash Player 32.0.0.192」がリリースされた
(Security NEXT - 2019/05/15 )
 ツイート
PR
関連記事
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も
「macOS」にアップデート - iOSで悪用の可能性ある脆弱性に対処
「iOS 26.7.1」公開、脆弱性を修正 - 特定個人への攻撃で悪用か
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
「Next.js」の画像生成モジュールにRCEにつながる脆弱性


