

MS月例パッチ 、脆弱性74件を修正- 悪用確認済みのゼロデイ脆弱性にも対応
マイクロソフトは、2月の月例のセキュリティ更新を公開した。「Adobe Flash Player」の脆弱性を除き、CVEベースで74件の脆弱性を修正している。
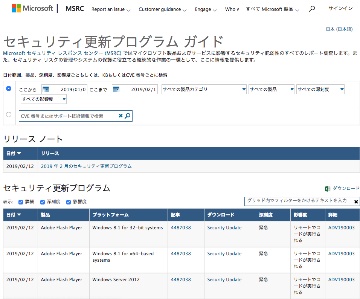
アップデート情報を確認できるマイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートは「Windows」や同社ブラウザ「Internet Explorer」「Microsoft Edge」をはじめ、「Office」「Exchange Server」「ChakraCore」における脆弱性に対処した。
さらに「.NET Framework」「Visual Studio」「同Code」「Azure IoT SDK」「Microsoft Dynamics」「Team Foundation Server」の脆弱性を修正。同日公開された「Adobe Flash Player」の脆弱性に対しても、アップデートを実施している。
脆弱性の最大深刻度は、4段階中もっとも高い「緊急」の脆弱性が20件、次いで深刻度が高い「重要」が51件。さらに1段階低い「警告」が3件だった。

(Security NEXT - 2019/02/13 )
 ツイート
関連リンク
PR
関連記事
「VeloCloud Orchestrator」に深刻な脆弱性 - すでに悪用も
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
Check Point製品の管理サーバに深刻な脆弱性 - すでに悪用も
「WordPress」に深刻な脆弱性 - わずか5日で再更新
「BIG-IP APM」に脆弱性、悪用を確認 - 侵害調査を
「MS Edge」にセキュリティアップデート - 脆弱性2件を解消
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消


