

「Adobe Acrobat/Reader」に多数の深刻な脆弱性 - 予告より高い重要度
Adobe Systemsは、「Adobe Acrobat」「Adobe Reader」の脆弱性を解消するセキュリティアップデートをリリースした。当初予告より重要度を高く指定しており、多数の深刻な脆弱性へ対処している。
バッファエラーの脆弱性「CVE-2019-7020」や、インテグラオーバーフローの脆弱性「CVE-2019-7089」をはじめ、あわせて71件の脆弱性へ対処したもの。悪用されると、コードの実行や権限の昇格、セキュリティのバイパス、情報流出などが生じるおそれがある。脆弱性の悪用は報告されていない。
同社はアップデートの予告を行った際、脆弱性の重要度を3段階中2番目にあたる「重要(Important)」としていたが、修正された脆弱性68件のうち、43件については重要度を3段階中もっとも高い「クリティカル(Critical)」とレーティングしており、予告と大きく異なる内容となっている。
「Windows」および「macOS」に対し、同社は、同脆弱性へ対処したアップデートとして、「Continuous(連続トラック)」向けに「同2019.010.20091」を提供。「同2017」に対しては「同2017.011.30120」、「Classic(クラシックトラック)2015」向けに「同2015.006.30475」をリリースした。
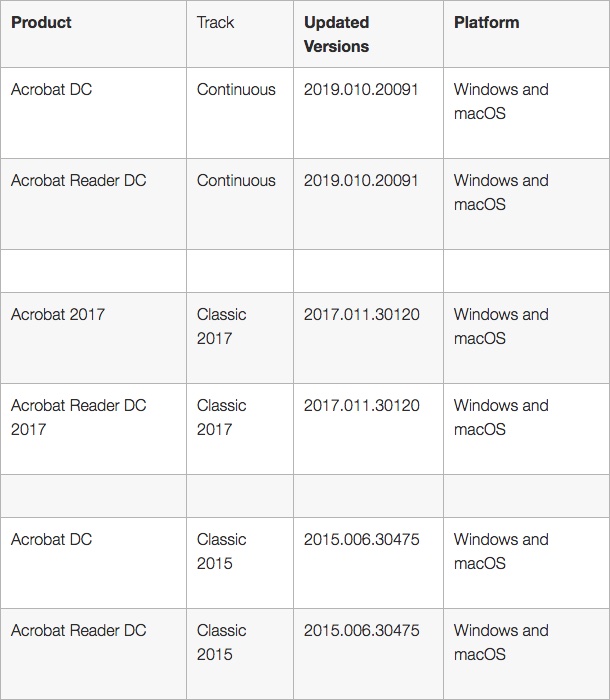
公開されたアップデートの一覧(表:Adobe Systems)

(Security NEXT - 2019/02/13 )
 ツイート
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


