

「Windows 7」「WS 2008」脆弱性の約3割が「危険」レベル - 「Office 2010」は8割超
2020年10月13日にサポートが終了する「Office 2010」に関しては、2018年1月から11月末までに34件の脆弱性がJVN iPediaに登録されたが、28件が深刻度「危険」の「レベルIII」で、82%を占める。
サポートが終了すると、あらたな脆弱性が発見されても修正プログラムは提供されなくなる。
OSのサポート終了は、OSそのものだけでなく、OS上で稼働するブラウザやテキストエディタのほか、サードパーティー製のソフトウェアにも及ぶと指摘。
脆弱性を悪用した攻撃により、情報漏洩やサービス停止などの被害を受ける可能性が高まるとして同機構では注意を呼びかけている。
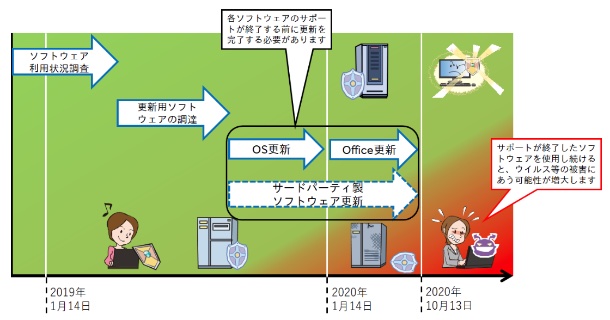
サードパーティ製品の更新も止まるため注意が必要(図:IPA)

(Security NEXT - 2019/01/11 )
 ツイート
関連リンク
PR
関連記事
「Plex Media Server」など6件、悪用済み脆弱性に注意喚起 - 米CISA
「Chrome 156」公開、脆弱性353件を修正 - 「クリティカル」6件
「Firefox 158.0.1」を公開 - 脆弱性や侵害された中間証明書に対処
「Claude Agent SDK」に引数注入の脆弱性 - 修正版を公開
「Roundcube Webmail」にセキュリティ更新 - 複数の脆弱性を解消
ウェブサーバ「nginx」に複数脆弱性 - 3件が「クリティカル」との評価も
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開


