

「Windows 7」「WS 2008」脆弱性の約3割が「危険」レベル - 「Office 2010」は8割超
約1年後の2020年1月14日にサポートの終了を迎える「Windows 7」「Windows Server 2008」。直近11カ月間の両製品に関する脆弱性は、約3割が「危険」に相当するものだった。
情報処理推進機構(IPA)が、2018年1月から11月末までに、脆弱性対策情報データベース「JVN iPedia」へ登録された両製品の脆弱性情報について分析したもの。
同期間の「Windows 7」に関する脆弱性は124件。共通脆弱性評価システム「CVSS」において深刻度「危険」の「レベルIII」に該当する脆弱性は36件で29%にあたる。
また「Windows Server 2008」「同 2008R2」については123件が登録されがが、28%にあたる35件が深刻度「危険」の「レベルIII」だった。
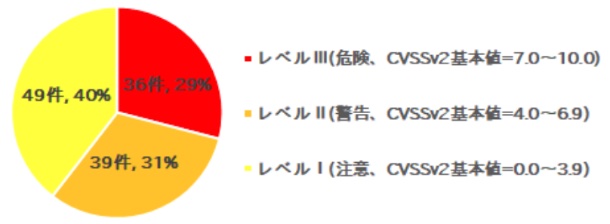
「Windows 7」における脆弱性のCVSS分布(グラフ:IPA)

(Security NEXT - 2019/01/11 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


