

Linuxカーネルに脆弱性「Mutagen Astronomy」、PoCが公開 - 「RHEL」「CentOS」に影響
一部Linuxカーネルにルート権限を奪われるおそれがある脆弱性「CVE-2018-14634」が含まれていることがわかった。「Red Hat Enterprise Linux」「CentOS」が影響を受けるという。
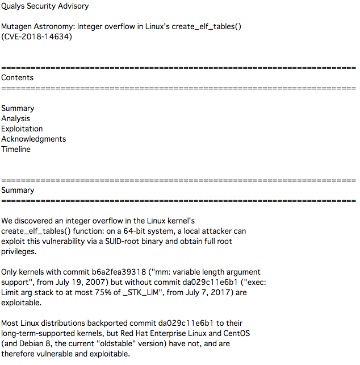
Qualysによるアドバイザリ
同脆弱性は、64ビット版における「create_elf_tables」関数においてインテグラオーバーフローが生じ、ルート権限への昇格が可能となる脆弱性。
2007年7月から2017年7月にかけてリリースされたカーネルに含まれるという。
Qualysが報告したもので「Mutagen Astronomy」と名付けられており、同社はアドバイザリを公表するとともに、実証コード(PoC)を公開した。
1年前にパッチがリリースされ、多くのLinuxディストリビューションでは、脆弱性を修正するため、長期間サポートを行うLTS版に対してバックポートを行ったが、一部の「Red Hat Enterprise Linux」「CentOS」については、実装されておらず、脆弱性が含まれた状態だという。

(Security NEXT - 2018/09/27 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


