

Android端末を狙うクラウド型マルウェアサービス「MaaS」 - アクセシビリティ機能を悪用
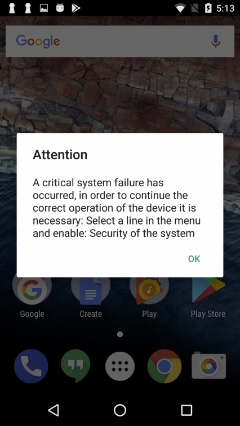
Androidでは、アプリにおいてユーザーより動作の許可を得る必要があるが、「Black Rose Dropper」は、「Security of the System」の名称で稼働。
深刻なシステムエラーが発生しているなどとだますアラートを表示し、同アプリに対してユーザーの操作を補助する「アクセシビリティ機能」の利用や、ウィンドウの表示など、複数の機能について許可するよう求めていた。
だまされたユーザーが動作を許可してしまうと、同サービスによってユーザーの画面のクリックを再現し、特権を取得やアプリのインストールなどを行うという。
またセキュリティ対策ソフトの挙動を監視。起動された場合に「戻るボタン」や「ホームボタン」の動作を再現することで操作を妨害。工場出荷時へリセットする操作についても同じく妨害していた。
くわえて「APKファイル」の代わりに「DEXファイル」を用いるあらたなバージョンも見つかるなど機能強化が図られているという。


(Security NEXT - 2018/09/21 )
 ツイート
関連リンク
PR
関連記事
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
生徒寮でサポート詐欺、入寮者の個人情報が流出か - 宮崎県
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
大阪市の保育園サイトが改ざん - 個人情報流出は否定
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD


