

ホスティングサービス上のWAF検知、約34%が「WordPress」狙い - SQLi攻撃目立つ
検出された攻撃の内訳を見ると、「SQLインジェクション」が42%で最多。「バッファオーバーフロー」が20%、次いで「OSコマンドインジェクション」が12%、「クロスサイトスクリプティング」が10%と続く。
攻撃に使用された接続元IPアドレスを国別に見ると、「米国」と「日本」が各15%。「モルドバ」「ロシア」がそれぞれ9%、「中国」が8%だった。
攻撃全体に対し、コンテンツマネジメントシステム(CMS)である「WordPress」を対象にした攻撃や、その可能性が高いと見られる攻撃は4029万8581件と34%を占めた。
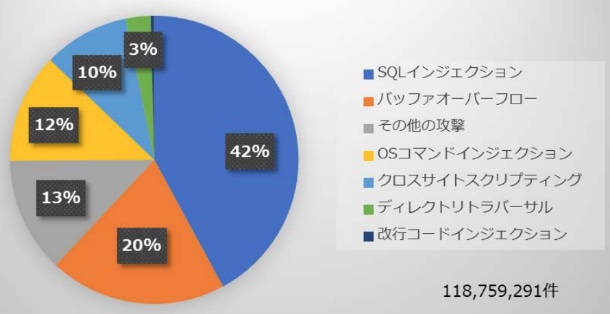
検知した攻撃の内訳(グラフ:JP-Secure)


(Security NEXT - 2018/09/07 )
 ツイート
関連リンク
PR
関連記事
HPEのネットワーク管理製品に複数脆弱性 - 「クリティカル」3件
遠隔サポート製品「SolarWinds Dameware」に複数の脆弱性
Apple製品の脆弱性悪用を確認 - 米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中


