

ホスティングサービス上のWAF検知、約34%が「WordPress」狙い - SQLi攻撃目立つ
「WordPress」に対する攻撃に限定し、攻撃の内容を見ても「SQLインジェクション」が47%でもっとも多く、次いで「WordPress設定ファイルの読み取り(17%)」「クロスサイトスクリプティング(13%)」が多かった。
攻撃の検出箇所で分類すると、プラグインディレクトリの「/wp-content/plugins/」が29%、「xmlrpc.php」が28%で、あわせて半数以上を占めている。
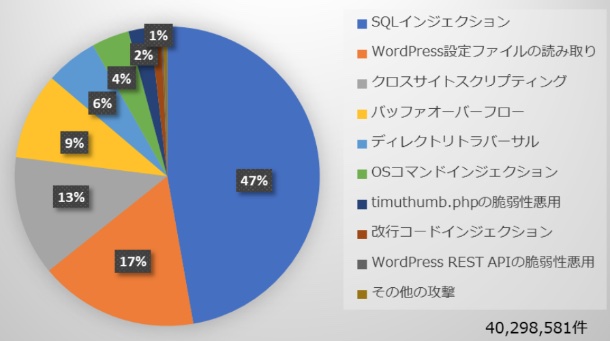
「WordPress」を対象とした攻撃の内容(グラフ:JP-Secure)

(Security NEXT - 2018/09/07 )
 ツイート
関連リンク
PR
関連記事
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認


