

【速報】「Adobe Flash Player」が緊急アップデート - すでにゼロデイ攻撃が発生
Adobe Systemsは、複数の深刻な脆弱性を解消した「Adobe Flash Player」のアップデートを定例外でリリースした。すでに脆弱性を悪用したゼロデイ攻撃が確認されているという。
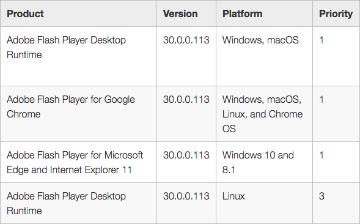
あらたにリリースされた「同30.0.0.113」。Adobeでは当初、「Windows」「Mac」やブラウザ同梱版について適用優先度を「2」としていたが、その後「1」へと修正した。表は変更後のもの(表:Adobe)
今回のアップデートは、「Adobe Flash Player 29.0.0.171」および以前のバージョンに含まれる4件の脆弱性に対処したもの。
バッファオーバーフローの脆弱性「CVE-2018-5002」や型の取り違えの脆弱性「CVE-2018-4945」については、コード実行が可能となるもので、3段階中もっとも高い「クリティカル(Critical)」にレーティングされている。
なかでも「CVE-2018-5002」については、悪用コードが出回っており、限定的ながらも標的型攻撃に悪用されているとの報告を同社では受けているという。Windowsを対象としており、悪意あるコンテンツを含んだOfficeドキュメントをメールで送りつける手法だった。
同社では、これら脆弱性を修正した最新版となる「同30.0.0.113」をリリース。適用優先度は、「Linux版」を除き、ブラウザ同梱版を含めて3段階中もっとも高い「1」とレーティングし、72時間以内にできるだけ早期に適用するよう呼びかけている。また「Linux版」に関しては、2段階低い「3」としており、任意のタイミングによる更新を求めた。
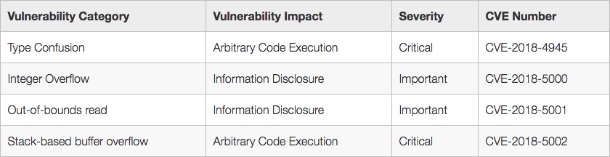
修正された脆弱性。2件が「Critical」とレーティングされている(表:Adobe)
(Security NEXT - 2018/06/07 )
 ツイート
PR
関連記事
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も


