

暗号化メールが外部漏洩する「EFAIL」の脆弱性 - 多数メールクライアントに影響
なかでもメールサーバが攻撃者に侵害された場合、暗号化されたメールが読み取られ、細工されるおそれがあるほか、攻撃者が情報を取得したあとに悪意あるメールを削除して証拠隠滅を図るといった可能性もあるという。
研究グループは、これら脆弱性への短期的な対策として、メールクライアントより「S/MIME」および「PGP」の秘密鍵を削除し、メールクライアントとは別のアプリケーションで復号化することを挙げた。
さらにメールクライアント上におけるHTMLコンテンツのレンダリングを無効化することや、リモートにあるコンテンツの読み込みの無効化なども影響を抑える上で有効だとしている。
またメールクライアント向けに提供されるパッチの適用を呼びかけているほか、「MIME」「S/MIME」「OpenPGP」の標準における欠陥や未定義の動作が悪用されているとして、長期的にはこれら標準を更新していく必要があると指摘している。
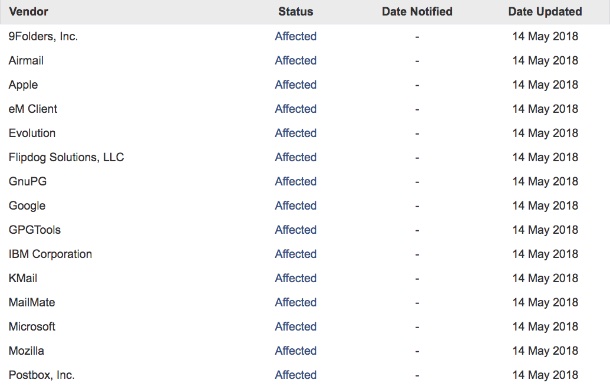
影響を受けるベンダー(表:CERT/CC)

(Security NEXT - 2018/05/15 )
 ツイート
関連リンク
PR
関連記事
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み


