

「WebLogic」のRCE脆弱性狙う攻撃に注意 - パッチ公開数時間後より被害が発生
4月17日に修正パッチがリリースされた「WebLogic Server」の脆弱性に対する攻撃が発生している。パッチ適用後も脆弱性の悪用が可能であるとの指摘もあり、警戒が必要だ。
問題の脆弱性は、「T3プロトコル」のデシリアライズ処理に存在するリモートより悪用可能な脆弱性「CVE-2018-2628」。Oracleでは、4月17日に「クリティカルパッチアップデート(CPU)」をリリースし、対処したとしている。
同脆弱性に関しては、4月18日に脆弱性を発見したセキュリティ研究者がブログで詳細を説明。翌19日には別の研究者が実証コード(PoC)をGitHub上で公開した。
実際に脆弱性を悪用する動きも広がりを見せている。Morphus LabsのチーフリサーチオフィサーであるRenato Marinho氏によれば、T3プロトコルを利用するTCP 7001番ポートに対する探索行為が19日に急増したという。
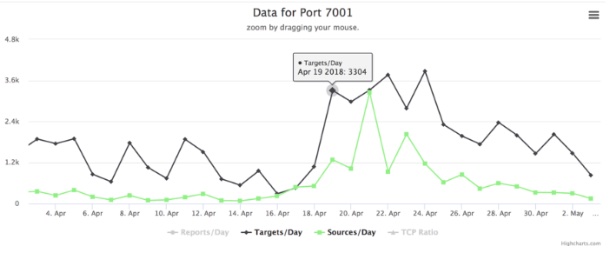
Morphus LabsによるTCP 7001番ポートの観測状況

(Security NEXT - 2018/05/10 )
 ツイート
関連リンク
PR
関連記事
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ


