

攻撃狙う「Cisco Smart Install」は「デフォルトで有効」 - IOS利用者は注意を
Cisco Systems製スイッチの設定ツールを狙った攻撃のリスクが高まっているが、同社は原因となる「Cisco Smart Install」が、デフォルトで有効化されていることをあらためて強調し、利用者へ注意を呼びかけている。
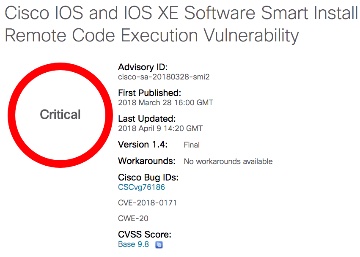
深刻な脆弱性「CVE-2018-0171」(画像:Cisco Systems)
スイッチの設定を行ったり、IOSイメージの管理を行うツール「Cisco Smart Install Client」において利用するプロトコル「Cisco Smart Install」の誤用が存在しており、悪用する動きが広がっているもの。
管理者の意図しないイメージへの置き換え、コマンドの実行など行われるおそれがあり、実際に「国レベルの攻撃」が原因と見られる被害も発生している。
また「Cisco Smart Install Client」に関しては、重要度「深刻」のバッファオーバーフローの脆弱性「CVE-2018-0171」が判明しており、同脆弱性を悪用するコードが確認されている。さらに探索行為の増加も観測されるなどリスクが高まっており、同社や複数機関から注意喚起が行われている。

(Security NEXT - 2018/04/17 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


