

Cisco製スイッチ設定ツールに攻撃受けるおそれ - 国レベルの攻撃で悪用、複数国で被害
また同社スイッチに関しては、「Cisco IOS and IOS XE Software」において、「Cisco Smart Install Client」を有効化している場合に影響を受けるバッファオーバーフローの脆弱性「CVE-2018-0171」が3月28日に公表されている。
同脆弱性の深刻度は「クリティカル(Critical)」で、悪用されるとリモートより攻撃可能でコードを実行されたり、サービス拒否に陥るおそれがある。
Cisco Systemsでは、4月2日のアドバイザリを公開した時点で脆弱性の公表や悪用を確認していないとしていたが、4月5日に実証コード(PoC)が公開されていることを明らかにした。
またJPCERTコーディネーションセンターにおいても同様に攻撃コードを確認しているという。同センターの観測システムでは、脆弱性情報が公開された3月1日ごろより、TCP 4786番ポートに対するスキャン行為の増加を確認している。
Cisco Systemsやセキュリティ機関では、同プロトコルへの対応はもちろん、脆弱性「CVE-2018-0171」に対する対策も講じるよう注意を呼びかけている。
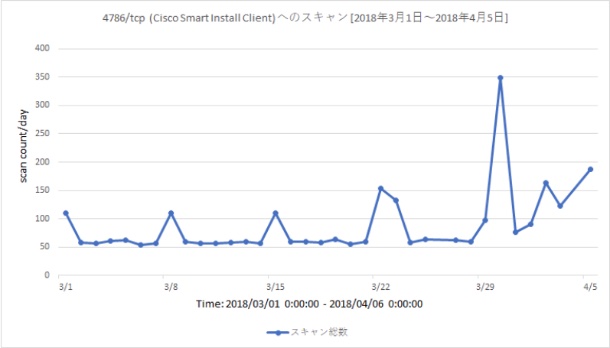
センサーで観測されたTCP 4786番ポートに対するスキャン行為の推移(グラフ:JPCERT/CC)

(Security NEXT - 2018/04/06 )
 ツイート
PR
関連記事
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応


