

Cisco製スイッチ設定ツールに攻撃受けるおそれ - 国レベルの攻撃で悪用、複数国で被害
Cisco Systemsと同時期である2017年11月末ごろより、「ShadowServer」「Shodan」によるスキャンの増加を観測した。
当初、攻撃とみられるアクセスはなかったが、2018年3月30日以降、TCP 4786番ポートに対する攻撃の活発化が観測されたという。
同機構では、日本国内において、攻撃を受けるおそれがある機器が1万台弱ほど存在する可能性があるとの見方を示し、警戒を強めている。
今回の問題に関してCisco Systemsでは、利用機器をスキャンするためのツールを公開しており、アップデートやアクセス制御といった緩和策の実施、「Cisco Smart Install Client」の無効化などを実施するよう利用者へ呼びかけている。
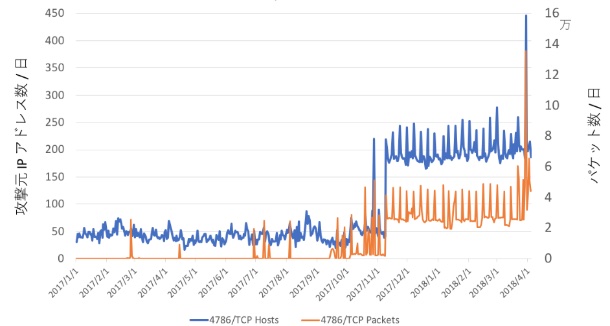
NICTが観測したTCP 4786番ポート宛の通信(グラフ:NICT)


(Security NEXT - 2018/04/06 )
 ツイート
PR
関連記事
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応


