

「Apache Struts 2」の「RESTプラグイン」利用時にDoS攻撃受けるおそれ
「Apache Struts 2」の「RESTプラグイン」利用時にDoS攻撃を受けるおそれがあることがわかった。最新版で修正されており、開発チームはアップデートを呼びかけている。
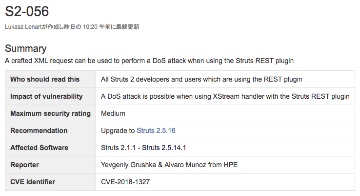
開発チームでは「S2-056」としてアナウンスし、注意喚起を行っている
「Apache Struts 2」に含まれるRESTプラグインの「XStreamライブラリ」に、脆弱性「CVE-2018-1327」が存在することが明らかとなったもの。
細工されたXMLリクエストを読み込むと、サービス拒否が発生するおそれがある。重要度は「中(Medium)」とレーティングされている。
開発チームでは、3月16日にリリース済みのGeneral Availability版である「同2.5.16」にて対応したとしており、同版に同梱される「Jackson XMLハンドラ」へ切り替えるよう呼びかけている。アップデートできない場合の回避策としても、「XStreamハンドラ」のかわりに「Jackson XMLハンドラ」を利用するようアナウンスしている。
また脆弱性の判明を受けて、注意喚起を行ったJPCERTコーディネーションセンターによれば、今回明らかとなった脆弱性を悪用する攻撃は発生していないという。
(Security NEXT - 2018/03/28 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


