

「Drupal」に深刻な脆弱性、アップデートが準備中 - 攻撃コードに警戒を
コンテンツマネジメントシステム「Drupal」の開発チームは、深刻な脆弱性へ対処するアップデートの準備を進めていることを明らかにした。今後ゼロデイ攻撃が発生するおそれもあるという。
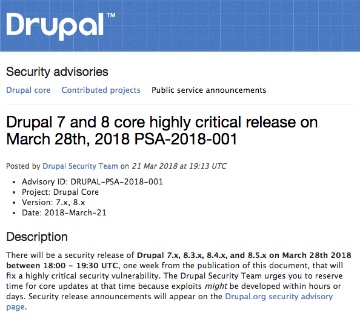
注意喚起を行った「Drupal」
「同8」「同7」に影響を及ぼす深刻な脆弱性が判明したもの。開発チームでは、数時間から数日以内と短期間に脆弱性を悪用する攻撃コードが作成されるおそれがあるとし、重要度を5段階中もっとも高い「高クリティカル(highly critical)」と評価。
協定世界時3月28日18時から19時30分までのあいだに脆弱性を修正するアップデートを公開する予定。
脆弱性が与える影響の大きさを考慮し、開発チームはサポートが終了している「8.3.X」「8.4.X」に対してもアップデートを用意する方針で、旧版の利用者に対しては、アップデート適用した上でサポート中である最新バージョンへの移行計画を立てるよう呼びかけている。
(Security NEXT - 2018/03/23 )
 ツイート
関連リンク
PR
関連記事
「GitLab」が「クリティカル」脆弱性含む24件の修正を実施
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開


