

「Citrix XenServer」に複数脆弱性 - ホストが停止したり侵害されるおそれ
「Citrix XenServer」に複数の脆弱性が含まれていることが明らかになった。いずれもゲストマシンより悪用が可能で、ホストサーバに影響を及ぼすおそれがある。
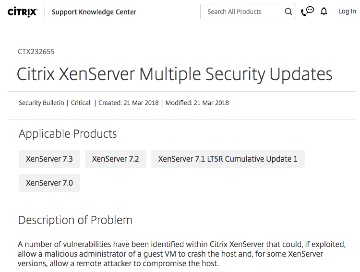
Citrixでは修正を強く推奨
同社によれば、「同7.3」から「同7.0」までのバージョンにサービス拒否の脆弱性「CVE-2018-7540」「CVE-2018-7541」が存在することが明らかとなったもの。
さらに「同7.0」「7.1 LTSR Cumulative Update 1」に関しては、「Open vSwitch」におけるMPLSパケット処理でバッファオーバーフローが生じ、任意のコードを実行されるおそれがある脆弱性「CVE-2016-2074」が含まれるという。
脆弱性を悪用することで、ゲストの仮想マシンよりホストサーバを停止させたり、リモートからホストサーバを侵害することが可能だとしている。
脆弱性の判明を受け、同社では脆弱性を修正するホットフィクスをリリース。できる限り早く適用するよう強く推奨している。
(Security NEXT - 2018/03/22 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


